Security
セキュリティ
情報を適切に取り扱うための基本的な考え方
Measures/ 基本方針
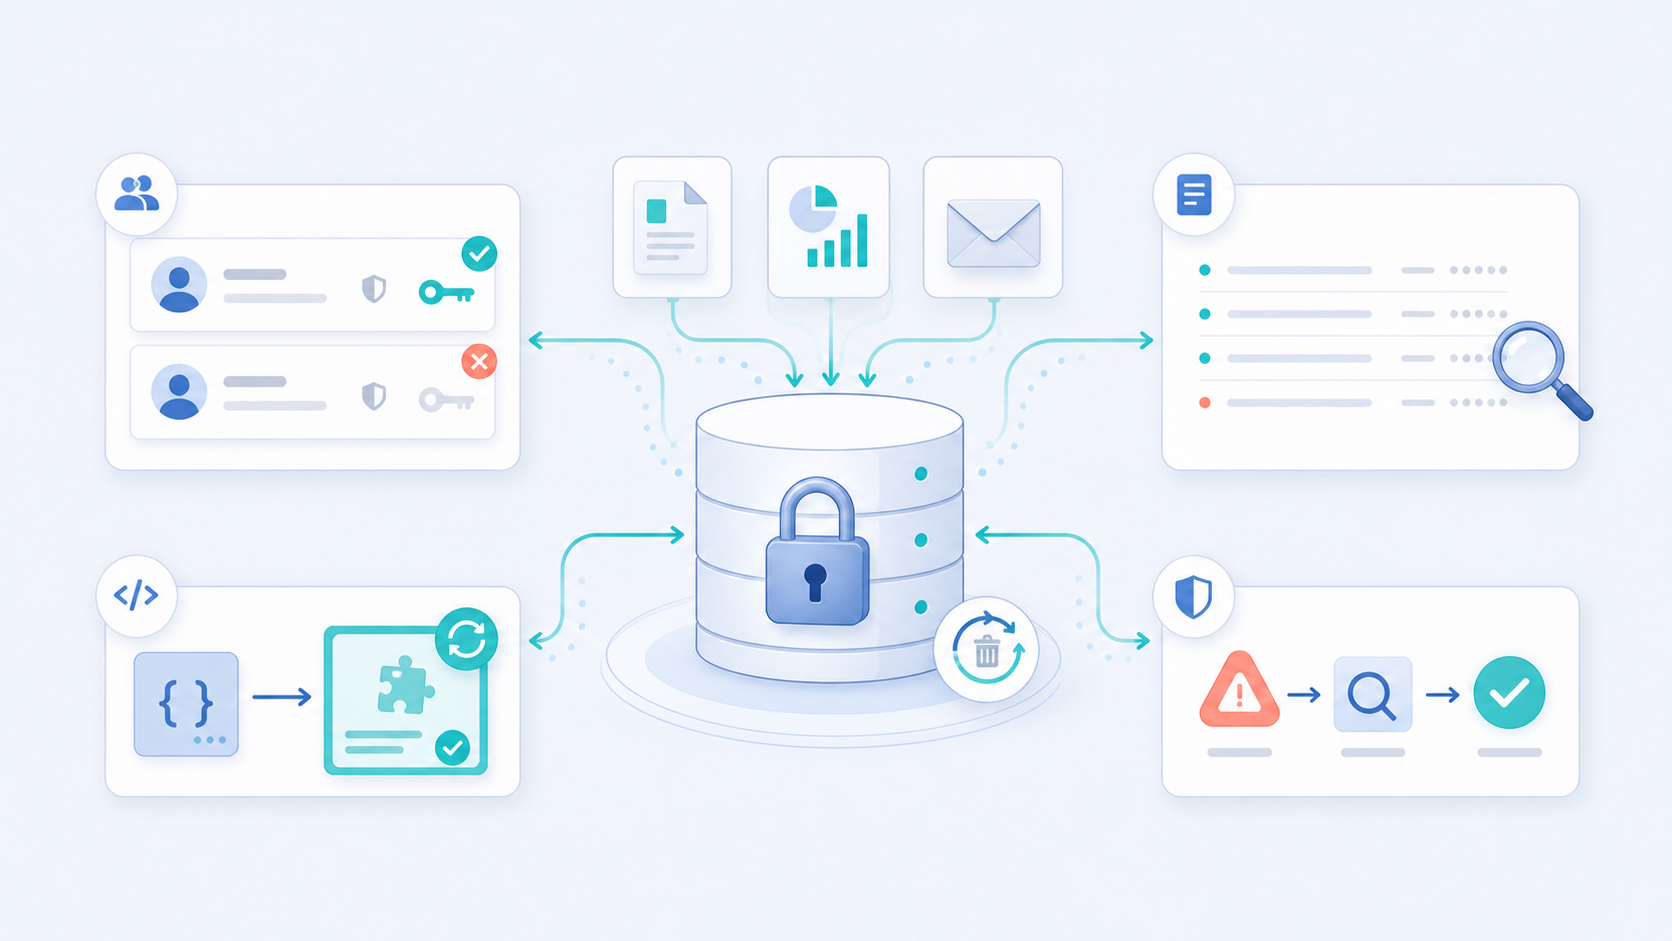
安全な運用のための基本方針
取り扱う情報や開発内容に応じて、必要な対策を選定し、継続的に見直します。
暗号化
通信経路や保存データの性質に応じて、適切な暗号化の利用を検討・適用します。
アクセス管理
必要な担当者だけがアクセスできるよう、権限の範囲を確認し、不要な権限を見直します。
ログ管理
障害対応や不正利用の確認に必要な範囲で、操作・処理の記録を確認できるようにします。
データ保持
取得・保管する情報を必要な範囲に抑え、不要になった情報は適切なタイミングで削除します。
脆弱性対応
利用するライブラリや外部サービスの更新情報を確認し、必要に応じて修正・更新します。
インシデント対応
問題が発生した場合は、影響範囲の確認、原因調査、再発防止に取り組みます。
※本方針は運用状況に応じて改善・更新される場合があります。
START A CONVERSATION
セキュリティについてのご相談
データの取り扱いや運用体制について、ご不明な点があればお気軽にお問い合わせください。